AWS DVA-C02 #57 ECR Scan
AWS DVA-C02 #57 ECR Scan — #개발자의도구들 #AWS시험 #AWSDVA-C02 #AWSECR #AWSECRSCAN 참고: ExamPotic...
#개발자의도구들 #AWS시험 #AWSDVA-C02 #AWSECR #AWSECRSCAN
참고: ExamPotic Disscussion
문제 찾는법 : 여기 최하단
요구사항 분석
- 컨테이너 이미지를 실행(EKS 배포)하기 전에 보안 취약점 분석 필요
- 현재 파이프라인:
- 소스 → 빌드 (ECR push) → 배포(EKS dev) → 동적 보안 테스트
- 요구: 배포 전 단계에서 이미지 분석(정적 보안 검사) 추가
- 조건: 운영 효율성 극대화 (운영 오버헤드 최소)
보기 분석
A. 컨테이너 이미지를 빌드하고 로컬에서 docker scan 명령을 실행한다. 소스 코드 저장소에 변경 사항을 푸시하기 전에 발견된 문제를 해결한다. 커밋 전에 이 워크플로우 사용을 강제하는 pre-commit 훅을 작성한다.
B. 컨테이너 이미지가 빌드된 후 실행되는 새로운 CodePipeline 단계를 생성한다. 이미지 푸시 시 실행되는 ECR 기본 이미지 스캔을 구성한다. AWS Lambda 함수를 액션 제공자로 사용한다. Lambda 함수가 스캔 결과를 확인하고 취약점이 있으면 파이프라인을 실패 처리하도록 구성한다.
C. 소스 코드가 저장소에서 가져온 후 실행되는 새로운 CodePipeline 단계를 생성한다. 최신 리비전의 소스 코드에 대해 보안 스캐너를 실행한다. 발견된 문제가 있으면 파이프라인을 실패 처리한다.
D. 파이프라인의 배포 단계에 하나의 액션을 추가하여, 해당 액션이 EKS 클러스터에 배포되기 전에 실행되도록 한다. 이미지 푸시 시 실행되는 ECR 기본 이미지 스캔을 구성한다. AWS Lambda 함수를 액션 제공자로 사용한다. Lambda 함수가 스캔 결과를 확인하고 취약점이 있으면 파이프라인을 실패 처리하도록 구성한다.
A. ❌
B. ✅
C. ❌
D. ❌
요구 지식
✅ ECR 컨테이너 이미지 보안 검사 솔루션
개념 정리
Amazon ECR
- AWS에서 제공하는 완전 관리형 이미지 레지스트리
- Docker Hub 같은 퍼블릭 레지스트리와 비슷하지만, AWS 환경에 최적화
- 이미지 저장소(Repository)를 만들고 그 안에 이미지 버전(tag)을 push/pull 가능하다.
- EKS, ECS, Lambda와 연동 가능
ECR 이미지 이름 예시 👇
                                    <account_id>.dkr.ecr.<region>.amazonaws.com/<repository_name>:<tag>
123456789012.dkr.ecr.ap-northeast-2.amazonaws.com/myapp:latest
ECR 이미지 스캔
컨테이너 이미지 안에 포함된 OS 패키지와 라이브러리의 취약점을 분석하는 기능.
- 이미지 배포 전에 보안 취약점을 발견하여 차단하기 위함
👇 동작방식
- ECR 리포지토리에 Push할 때 자동 또는 수동으로 스캔 실행 가능
- 스캔은 AWS 보안 데이터베이스 또는 Amazon Inspector 취약점 DB를 사용
- 스캔 결과는 각 취약점별로 심각도(Severity: Critical, High, Medium, Low, Informational)로 분류
- 스캔 결과는 ECR 콘솔, CLI(describe-image-scan-findings), SDK, EventBrdige 이벤트로 확인 가능
👏 유형
- Basic Scanning
- ECR에 기본 제공되는 스캐너
- 이미지 Push시 자동 스캔 또는 수동
- 범위나 정확성 제한적
- Enhanced Scanning (Amazon Inspector 기반)
-
- Amazon Inspector와 통합
- 이미지 Push와 동시에 Continuous Scanning 지원 → 새로운 취약점 DB 업데이트 시 자동 재스캔
- 더 정밀한 분석, 더 많은 취약점 탐지
- Inspecor 콘솔/ cloudWatch 통합 리포팅 기능
🚀 사용패턴
- CI/CD 게이트로 활용
- CodePipeline 단계에서 ECR 이미지 스캔 실행
- Lambda/Step Functions 등으로 스캔 결과 조회 → Critical / High 이상 발견시 파이프라인 Fail
- 운영 환경 보호
- 운영 중인 이미지에도 새 취약점이 발견되면 EventBridge 알람 발생 → 대응 자동화 가능
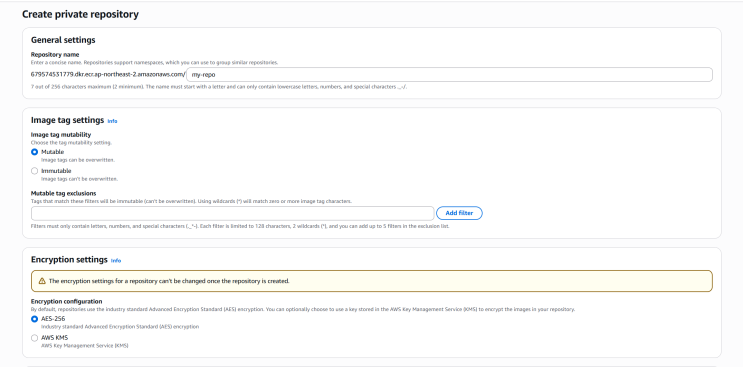
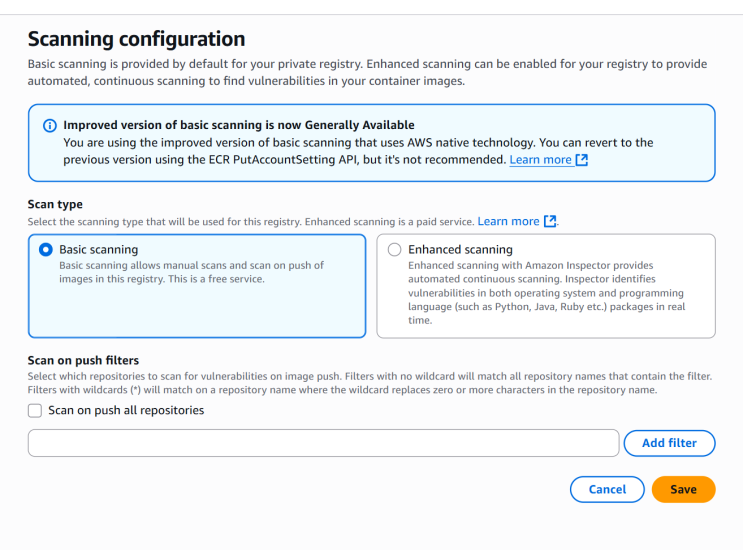
repository를 만들고 Scanning을 적용할 수 있다.